7 jel, hogy túl gyenge a céges Microsoft 365 biztonsága

A legtöbb vállalkozás csak akkor foglalkozik a biztonsággal, amikor már megtörtént a baj

A Microsoft 365 napjaink egyik legnépszerűbb üzleti platformja. E-mailezés, dokumentumkezelés, videókonferencia, fájlmegosztás és együttműködés egyetlen rendszerben.

Sokan azonban abba a hibába esnek, hogy a Microsoft 365 bevezetésével letudottnak tekintik a biztonság kérdését.

A valóságban a szolgáltatás biztonsága nagyban függ a beállításoktól és az üzemeltetéstől.

Nézzük azt a hét leggyakoribb figyelmeztető jelet, amely arra utalhat, hogy a céges Microsoft 365 környezet nincs megfelelően védve.


1. Nincs bevezetve az MFA

A többfaktoros hitelesítés (MFA) ma már alapkövetelmény.

Ha a felhasználók kizárólag jelszóval jelentkeznek be, akkor egy adathalász támadás vagy kiszivárgott jelszó után a támadók könnyen hozzáférhetnek a céges adatokhoz.

Ha még mindig vannak olyan felhasználók, akik MFA nélkül használják a Microsoft 365 szolgáltatásokat, akkor az egyik legnagyobb biztonsági kockázat már jelen van a rendszerben.


2. Több ember használja ugyanazt a fiókot

Sok kisebb vállalkozásnál előfordulnak ilyen fióknevek:

  • info@
  • iroda@
  • admin@
  • penzugy@

A probléma nem ezekkel a postafiókokkal van, hanem azzal, amikor több dolgozó ugyanazzal a felhasználónévvel és jelszóval dolgozik.

Ilyenkor:

  • nem követhető, ki mit csinált,
  • nehezebb hibát keresni,
  • egy incidens esetén nincs elszámoltathatóság.

Minden dolgozónak saját felhasználói fiókkal kell rendelkeznie.


3. Nincsenek rendszeres biztonsági mentések

Sokan úgy gondolják, hogy a Microsoft 365 automatikusan megoldja ezt a problémát.

Valójában egy véletlen törlés, zsarolóvírus vagy jogosulatlan módosítás esetén szükség lehet külön biztonsági mentésekre.

Különösen fontos védeni:

  • Exchange Online leveleket
  • OneDrive állományokat
  • SharePoint dokumentumokat
  • Teams fájlokat

A sikeres helyreállítás alapja mindig egy megfelelő mentési stratégia.


4. Régi vagy kilépett dolgozók fiókjai még mindig aktívak

Ez gyakoribb probléma, mint sokan gondolják.

Amikor egy munkatárs távozik:

  • le kell tiltani a hozzáférést,
  • meg kell változtatni a kapcsolódó jelszavakat,
  • felül kell vizsgálni a jogosultságokat.

Évek óta aktív, de már nem használt fiókok komoly biztonsági kockázatot jelentenek.


5. Senki nem figyeli a bejelentkezési naplókat

A Microsoft 365 rengeteg információt gyűjt a belépésekről.

Például:

  • honnan történt a bejelentkezés,
  • milyen eszközről történt,
  • volt-e sikertelen próbálkozás,
  • történt-e szokatlan aktivitás.

Ha ezeket a naplókat soha senki nem ellenőrzi, akkor egy támadás hosszú ideig észrevétlen maradhat.


6. A felhasználók rendszergazdai jogosultságot kapnak indokolatlanul

A rendszergazdai jogosultság csak azoknak szükséges, akik valóban adminisztrációs feladatokat végeznek.

Minden további adminisztrátori fiók növeli a támadási felületet.

A legjobb gyakorlat az úgynevezett „legkisebb szükséges jogosultság” elve.

Vagyis mindenki pontosan annyi jogosultságot kapjon, amennyi a munkájához szükséges.


7. Nincs rendszeres biztonsági audit

Sok cég évekkel ezelőtt állította be a Microsoft 365 környezetét, és azóta senki nem nézett rá.

Közben:

  • új felhasználók kerültek a rendszerbe,
  • új eszközök jelentek meg,
  • új biztonsági funkciók váltak elérhetővé.

Érdemes évente legalább egyszer teljes biztonsági felülvizsgálatot végezni.

Egy audit során feltárhatók azok a hibák, amelyek egy sikeres kibertámadás alapjai lehetnek.


Hogyan ellenőrizhető a Microsoft 365 környezet biztonsága?

Érdemes megvizsgálni:

✅ Használ-e minden felhasználó MFA-t?

✅ Vannak-e külön biztonsági mentések?

✅ Naprakészek-e a jogosultságok?

✅ Vannak-e régi, inaktív felhasználók?

✅ Figyelik-e a bejelentkezési eseményeket?

✅ Dokumentáltak-e a biztonsági folyamatok?

Ha bármelyik kérdésre nem a válasz, akkor érdemes felülvizsgálni a környezetet.


Összegzés

A Microsoft 365 kiváló üzleti platform, de csak akkor nyújt megfelelő védelmet, ha a biztonsági funkciókat megfelelően konfigurálják és rendszeresen ellenőrzik.

Az MFA hiánya, a régi felhasználói fiókok, a hiányzó mentések és az elmaradt auditok mind olyan problémák, amelyek hosszú távon komoly üzleti kockázatot jelentenek.

A megelőzés költsége szinte mindig alacsonyabb, mint egy sikeres támadás vagy adatvesztés következményeinek kezelése.


Kérjen ingyenes Microsoft 365 biztonsági felmérést

Az INFOSYS-ADMIN Kft. segítséget nyújt:

✅ Microsoft 365 biztonsági auditban
✅ MFA bevezetésében
✅ Jogosultságkezelés felülvizsgálatában
✅ Biztonsági mentési megoldások kialakításában
✅ Kiberbiztonsági kockázatok csökkentésében

Vegye fel velünk a kapcsolatot, és tudja meg, mennyire biztonságos a jelenlegi Microsoft 365 környezete!

Miért kötelező az MFA 2026-ban? A jelszó önmagában már nem elég

A jelszavak kora lassan véget ér

Sok vállalkozás még mindig felhasználónév és jelszó kombinációval védi a céges rendszereit. Néhány évvel ezelőtt ez még elfogadható megoldásnak számított, ma azonban már komoly biztonsági kockázatot jelent.

A kibertámadók egyre kifinomultabb módszereket alkalmaznak. Adathalász e-mailek, kiszivárgott jelszóadatbázisok és automatizált támadások segítségével naponta több millió fiókot próbálnak feltörni világszerte.

A kérdés ma már nem az, hogy elegendő-e egy erős jelszó.

A kérdés az, hogy mi történik akkor, ha a jelszó illetéktelen kezekbe kerül.


Mi az az MFA?

Az MFA (Multi-Factor Authentication), magyarul többfaktoros hitelesítés, egy olyan biztonsági megoldás, amely a jelszó mellett egy második azonosítási lépést is megkövetel.

A bejelentkezéshez például szükség lehet:

  • jelszóra
  • mobiltelefonos jóváhagyásra
  • hitelesítő alkalmazásra
  • SMS-kódra
  • biometrikus azonosításra

Így a támadó akkor sem tud belépni, ha megszerezte a jelszót.


Miért nem elég már a jelszó?

Sokan még mindig olyan jelszavakat használnak, mint:

  • Cégnév123
  • Jelszo2026
  • Admin123456

De még egy hosszú és bonyolult jelszó is ellopható.

A leggyakoribb módszerek:

Adathalász oldalak

A felhasználó egy hamis Microsoft bejelentkezési oldalra kerül, ahol megadja a jelszavát.

Adatszivárgások

Ha egy másik szolgáltatásból kiszivárog a jelszó, a támadók gyakran megpróbálják ugyanazt a Microsoft 365-ben is.

Kártevők

Egy fertőzött számítógép képes rögzíteni a beírt jelszavakat.


Valós példa egy feltört fiókra

Egy alkalmazott kap egy e-mailt:

A postafiókja hamarosan deaktiválásra kerül. Kattintson ide a megerősítéshez.

A levél megtévesztően hasonlít egy hivatalos Microsoft értesítésre.

A felhasználó megadja a jelszavát.

Perceken belül a támadó:

  • belép a Microsoft 365 fiókba
  • hozzáfér az e-mailekhez
  • továbbítási szabályokat hoz létre
  • érzékeny dokumentumokat tölt le

Ha azonban MFA lett volna engedélyezve, a támadó a második hitelesítési lépés hiányában nem tudott volna belépni.


Milyen előnyökkel jár az MFA?

Jelentősen növeli a biztonságot

A legtöbb automatizált támadás azonnal meghiúsul.

Csökkenti az adatvesztés kockázatát

A támadók nem férnek hozzá egyszerűen a céges dokumentumokhoz.

Védi a Microsoft 365 környezetet

  • Exchange Online
  • OneDrive
  • SharePoint
  • Teams

mind nagyobb biztonságban lesznek.

Segíti a megfelelőséget

Számos iparágban és szervezetnél ma már elvárás a többfaktoros hitelesítés.


Milyen MFA megoldást érdemes használni?

A Microsoft 365 esetében a legjobb választás általában a Microsoft Authenticator alkalmazás.

Előnyei:

  • ingyenes
  • gyors
  • biztonságos
  • egyszerűen kezelhető

Az Authenticator alkalmazás egy értesítést küld a felhasználó mobiltelefonjára, amelyet jóvá kell hagynia a bejelentkezéshez.


Az SMS-kód még megfelelő megoldás?

Bár az SMS alapú hitelesítés jobb a semminél, már nem számít ideális megoldásnak.

A kiberbiztonsági szakértők ma inkább:

  • Microsoft Authenticator
  • Google Authenticator
  • hardverkulcsok
  • biometrikus hitelesítés

használatát javasolják.


Hogyan vezessük be az MFA-t egy vállalkozásnál?

A bevezetés nem bonyolult, de érdemes megtervezni.

1. Kritikus fiókok védelme

Elsőként:

  • rendszergazdai fiókok
  • pénzügyi felhasználók
  • vezetői fiókok

kapjanak MFA védelmet.

2. Minden felhasználó bevonása

A legnagyobb biztonságot az adja, ha minden dolgozó használja.

3. Oktatás

A felhasználóknak tudniuk kell:

  • hogyan működik az MFA
  • hogyan hagyják jóvá a bejelentkezéseket
  • mit kell tenniük gyanús értesítés esetén

4. Rendszeres ellenőrzés

Érdemes időről időre ellenőrizni, hogy minden fióknál megfelelően működik-e a többfaktoros hitelesítés.


Mi történhet MFA nélkül?

Egyetlen feltört fiók elegendő lehet ahhoz, hogy:

  • ügyféladatok szivárogjanak ki
  • hamis számlákat küldjenek ki
  • üzleti dokumentumok kerüljenek illetéktelen kezekbe
  • leálljon a napi munkavégzés

Az ilyen incidensek költsége gyakran nagyságrendekkel magasabb, mint az MFA bevezetésének költsége.


Összegzés

2026-ban a jelszó önmagában már nem tekinthető megfelelő védelemnek.

A Microsoft 365 környezetek egyik legfontosabb biztonsági eleme a többfaktoros hitelesítés, amely jelentősen csökkenti a sikeres támadások számát, és segít megvédeni a vállalkozás legfontosabb adatait.

Az MFA ma már nem extra biztonsági funkció.

Alapkövetelmény.


Kérjen Microsoft 365 biztonsági felmérést

Az INFOSYS-ADMIN Kft. segítséget nyújt:

✅ MFA bevezetésében
✅ Microsoft 365 biztonsági auditban
✅ Felhasználói jogosultságok felülvizsgálatában
✅ Exchange Online és OneDrive védelmében
✅ Kiberbiztonsági kockázatok csökkentésében

Vegye fel velünk a kapcsolatot, és tudja meg, mennyire biztonságos jelenleg Microsoft 365 környezete!

Microsoft 365 biztonsági mentés: tévhit, hogy a Microsoft minden adatot megőriz

A legtöbb vállalkozás ugyanazt a hibát követi el

Amikor egy cég áttér a Microsoft 365 használatára, gyakran úgy gondolja, hogy az adatai teljes biztonságban vannak. Hiszen a levelezés, a dokumentumok és a fájlok a Microsoft felhőjében találhatók.

Ez azonban nem jelenti azt, hogy minden adat automatikusan és korlátlan ideig visszaállítható.

Sok vállalkozás csak akkor szembesül ezzel a ténnyel, amikor egy fontos e-mail, ügyféldokumentum vagy teljes mappa eltűnik, és már nem állítható helyre egyszerűen.

A Microsoft 365 kiváló szolgáltatás, de nem helyettesíti a dedikált biztonsági mentést.


Mit véd a Microsoft 365?

A Microsoft gondoskodik arról, hogy a szolgáltatás elérhető legyen, az infrastruktúra működjön és az adatok fizikailag több helyen tárolódjanak.

Ez azt jelenti, hogy ha egy szerver meghibásodik egy adatközpontban, a szolgáltatás tovább működik.

Sokan ezt összekeverik a biztonsági mentéssel.

A rendelkezésre állás és a biztonsági mentés azonban nem ugyanaz.

A Microsoft elsősorban a szolgáltatás működéséért felel, nem pedig minden egyes felhasználói hiba következményének kezeléséért.


5 gyakori eset, amikor adatok veszhetnek el

1. Véletlen törlés

Egy felhasználó véletlenül töröl egy fontos mappát a OneDrive-ból vagy egy SharePoint dokumentumtárból.

Ha a törlés csak hetekkel vagy hónapokkal később derül ki, előfordulhat, hogy az adatok már nem állíthatók vissza egyszerűen.


2. Rosszindulatú vagy távozó munkatárs

Nem minden adatvesztést külső támadás okoz.

Előfordulhat, hogy egy elégedetlen alkalmazott szándékosan töröl adatokat, törli a levelezést vagy hozzáféréseket módosít.

Megfelelő mentés nélkül komoly üzleti kár keletkezhet.


3. Zsarolóvírus fertőzés

A modern zsarolóvírusok már nemcsak a helyi számítógépeket támadják.

Sok esetben a felhőbe szinkronizált fájlokat is titkosítják.

Mire a probléma kiderül, a fertőzött állapot már minden eszközre és felhőszolgáltatásra átterjedhet.


4. Szinkronizációs hibák

A OneDrive szinkronizációja rendkívül megbízható, de nem tévedhetetlen.

Egy hibás kliens, fájlütközés vagy felhasználói beavatkozás adatvesztéshez vezethet.

A legtöbb esetben ezt csak később veszik észre.


5. Lejárt vagy megszüntetett előfizetés

Amikor egy Microsoft 365 előfizetés megszűnik vagy egy felhasználói fiókot törölnek, bizonyos adatok megőrzése időkorláthoz kötött lehet.

Ha nincs külön mentési stratégia, az információk végleg elveszhetnek.


Különösen veszélyeztetett adatok

A legtöbb vállalkozás számára az alábbi szolgáltatások tartalmazzák a legkritikusabb adatokat:

  • Exchange Online levelek
  • Naptárak
  • Névjegyek
  • OneDrive dokumentumok
  • SharePoint fájlok
  • Microsoft Teams beszélgetések
  • Teams fájlok

Ezek elvesztése akár több napos leállást vagy jelentős pénzügyi kárt is okozhat.


Mi az a 3-2-1 biztonsági mentési stratégia?

A szakmában régóta bevált ajánlás a 3-2-1 szabály.

Ez azt jelenti, hogy:

  • 3 példányban létezzen az adat
  • 2 különböző tárolón legyen elmentve
  • 1 példány fizikailag külön helyen legyen tárolva

Ez a módszer jelentősen csökkenti annak kockázatát, hogy egyetlen hiba vagy támadás miatt minden adat elveszzen.


Milyen megoldást érdemes használni?

A megfelelő megoldás mindig a vállalkozás méretétől és igényeitől függ.

Kis- és középvállalkozások esetén gyakori megoldás:

  • Microsoft 365 biztonsági mentés NAS eszközre
  • Synology Active Backup használata
  • Felhő alapú mentési szolgáltatások
  • Hibrid mentési rendszer

A legfontosabb szempont, hogy a mentések rendszeresen ellenőrizhetők és visszaállíthatók legyenek.

Egy biztonsági mentés csak akkor ér valamit, ha szükség esetén valóban visszaállítható.


Honnan tudhatja, hogy biztonságban vannak az adatai?

Tegyen fel néhány egyszerű kérdést:

  • Tudja, hogy hol találhatók a mentések?
  • Tudja, hogy mikor készült az utolsó mentés?
  • Tudna visszaállítani egy három hónappal ezelőtt törölt e-mailt?
  • Tudna visszaállítani egy teljes SharePoint webhelyet?
  • Dokumentált a helyreállítási folyamat?

Ha ezek közül bármelyik kérdésre nem a válasz, érdemes felülvizsgálni a jelenlegi adatvédelmi stratégiát.


Összegzés

A Microsoft 365 kiváló platform, de önmagában nem helyettesíti a professzionális biztonsági mentési rendszereket.

A véletlen törlések, zsarolóvírusok, szinkronizációs hibák és emberi mulasztások továbbra is valós kockázatot jelentenek minden vállalkozás számára.

A megfelelő mentési stratégia nem csupán informatikai kérdés, hanem üzletmenet-folytonossági szempontból is alapvető fontosságú.


Kérjen ingyenes Microsoft 365 állapotfelmérést

Nem biztos benne, hogy céges Microsoft 365 adatai megfelelő védelem alatt állnak?

Az INFOSYS-ADMIN Kft. segít felmérni:

✅ Exchange Online biztonsági mentések állapotát
✅ OneDrive és SharePoint védelmét
✅ Microsoft Teams adatok mentését
✅ Mentési és helyreállítási folyamatokat
✅ Kiberbiztonsági kockázatokat

Vegye fel velünk a kapcsolatot, és kérjen ingyenes konzultációt!

Mi történik, ha feltörik a Microsoft 365 fiókodat?

Sok vállalkozás még mindig úgy gondolja, hogy a Microsoft 365 fiók feltörése önmagában teljes védelmet jelent. Ugyanakkor a valóság ennél árnyaltabb.

Egyetlen ellopott jelszó vagy figyelmetlen kattintás elegendő ahhoz, hogy támadók hozzáférjenek a vállalat e-mailjeihez, dokumentumaihoz, ügyféladataihoz és akár a teljes kommunikációhoz.

A legnagyobb probléma pedig nem maga a támadás. Hanem az, hogy a legtöbb cég csak akkor veszi észre, amikor már megtörtént a baj.

Hogyan történik egy Microsoft 365 fiók feltörése?

A leggyakoribb forgatókönyv a következő:

  1. A munkatárs kap egy látszólag hiteles e-mailt.
  2. A levél Microsoft vagy csomagküldő értesítésnek tűnik.
  3. A felhasználó megadja a jelszavát egy hamis bejelentkezési oldalon.
  4. A támadó belép a Microsoft 365 fiókba.
  5. Háttérben levelezési szabályokat állít be.
  6. Elkezdi figyelni az üzleti kommunikációt.

Sok esetben hetekig vagy akár hónapokig senki sem veszi észre a kompromittálódást.

Milyen károkat okozhat egy feltört Microsoft 365 fiók?

Ügyféladatok kiszivárgása

A támadók hozzáférhetnek:

  • e-mailekhez
  • szerződésekhez
  • számlákhoz
  • ügyféladatokhoz
  • SharePoint dokumentumokhoz

Hamis számlák kiküldése

Gyakori módszer, hogy a bűnözők figyelik az ügyfél-kommunikációt, majd a megfelelő pillanatban hamis bankszámlaszámot küldenek. Az ügyfél fizet, csak éppen nem a valódi szolgáltatónak.

Teljes levelezési leállás

A támadó:

  • törölheti a leveleket
  • zárolhatja a fiókokat
  • módosíthatja a jelszavakat
  • kikapcsolhatja a védelmi funkciókat

Zsarolóvírus fertőzés

A kompromittált fiókon keresztül rosszindulatú fájlok kerülhetnek a vállalati környezetbe. Ez akár teljes üzletmenet-kiesést is okozhat.

Egy tipikus helyreállítási folyamat

Ezenkívül, amikor kiderül a probléma, a Microsoft 365 fiók feltörése nyomán az első órák kritikusak.

1. Az érintett fiók zárolása

Azonnal meg kell akadályozni a további hozzáférést:

  • jelszócsere
  • munkamenetek megszüntetése
  • gyanús eszközök eltávolítása

2. A támadás forrásának feltárása

Meg kell vizsgálni:

  • honnan történt a belépés
  • milyen IP-címről érkezett
  • milyen műveleteket hajtottak végre

3. Levelezési szabályok ellenőrzése

A támadók gyakran automatikus szabályokat hoznak létre.

  • bejövő levelek továbbítása külső címre
  • bizonyos üzenetek automatikus törlése
  • kulcsszavas üzenetek elrejtése

4. Többfaktoros hitelesítés bevezetése

Az MFA (multi-faktor Hitelesítés) ma már alapkövetelmény. Egy megfelelően konfigurált MFA jelentősen csökkenti a sikeres támadások számát.

5. Biztonsági mentések ellenőrzése

Sokan meglepődnek, amikor kiderül, hogy a Microsoft 365 nem helyettesíti a dedikált biztonsági mentési rendszert.

Ezért fontos:

  • Exchange Online mentés
  • OneDrive mentés
  • SharePoint mentés
  • Teams adatok mentése

Hogyan előzhető meg a probléma?

Erős jelszavak használata

Kerülendő példák:

  • Cégnév123
  • Password2026
  • Admin123456

Kötelező MFA minden felhasználónál

A többfaktoros hitelesítés ma már nem opcionális biztonsági funkció, hanem alapvető követelmény.

Felhasználói oktatás

A legtöbb támadás nem technikai hiba miatt sikeres, hanem emberi figyelmetlenség következtében.

Rendszeres ellenőrzés

Érdemes negyedévente auditálni:

  • felhasználói jogosultságokat
  • megosztásokat
  • külső hozzáféréseket
  • biztonsági beállításokat

Megbízható biztonsági mentés

A 3-2-1 mentési stratégia továbbra is az egyik legbiztonságosabb megoldás:

  • 3 másolat az adatokról
  • 2 különböző adathordozón
  • 1 külső helyszínen tárolva

A legfontosabb tanulság

A kérdés ma már nem az, hogy egy vállalkozást ér-e támadás, hanem az, hogy amikor megtörténik, mennyire van felkészülve rá.

Egy megfelelően konfigurált Microsoft 365 környezet, többfaktoros hitelesítés, rendszeres mentések és folyamatos felügyelet jelentősen csökkenti az üzleti kockázatokat.

A megelőzés szinte mindig olcsóbb, mint egy adatszivárgás vagy egy többnapos leállás következményeinek kezelése.


Kérjen ingyenes Microsoft 365 állapotfelmérést!

Használ cége Microsoft 365 szolgáltatást?

Az INFOSYS-ADMIN Kft.. segít felmérni:

  • ✅ Microsoft 365 biztonsági beállításokat
  • ✅ Többfaktoros hitelesítés állapotát
  • ✅ Levelezési kockázatokat
  • ✅ OneDrive és SharePoint védelmét
  • ✅ Biztonsági mentési megoldásokat

Kérjen díjmentes konzultációt, és megtudhatja, mennyire biztonságos a jelenlegi Microsoft 365 környezete.

Ingyenes konzultáció

Élvezze a megszakítás nélküli játékot ezekkel az UPS-ekkel, kimondottan GAMER-eknek.

A Hír Gamer UPS (Uninterruptible Power Supply) egy olyan szünetmentes tápegység, amely kifejezetten a játékosok és játékos gépek védelmére és kiszolgálására lett kifejlesztve. Az UPS-ek alapvető feladata, hogy áramkimaradás esetén folyamatosan biztosítsák az elektromos áramellátást egy rövid időre, hogy az eszközök ne kapcsoljanak ki váratlanul, így elkerülhető a fontos adatok elvesztése vagy a hardver károsodása. A játékosok számára azonban a megszakítás nélküli áramellátás még kritikusabb lehet, hiszen egy váratlan áramkimaradás komoly zavarokat okozhat az online játékokban, amelyekben minden másodperc számít.

Miért fontos a szünetmentes tápegység a gamereknek?

  1. Áramkimaradás és adatvesztés elkerülése
    Egy áramkimaradás súlyos károkat okozhat mind a játékos élményben, mind pedig a rendszerben. Ha éppen egy fontos küldetés közepén vagy, vagy versenyszerűen játszol, akkor egy hirtelen áramszünet nemcsak a játékot szakítja meg, de akár az aktuális játékállás is elveszhet, és a ranglistás eredmények is csorbát szenvedhetnek.
  2. Hardvervédelem és élettartam növelése
    A modern gamer PC-k általában erős hardverrel rendelkeznek, amely érzékeny az áramellátási problémákra. Az áramingadozás vagy egy váratlan leállás tönkreteheti az alkatrészeket, mint például a merevlemezt, SSD-t, alaplapot vagy a grafikus kártyát. Egy UPS használatával a játékos nemcsak az adatvesztéstől, de a hardver sérülésektől is megvédheti magát.
  3. Online jelenlét és stabilitás fenntartása
    Az online multiplayer játékok során különösen fontos, hogy ne legyen megszakítás a hálózati kapcsolatokban. Egy hirtelen megszakítás az internetkapcsolatban akár rangsorbeli visszaesést, vagy versenyekből való kizárást is eredményezhet. A szünetmentes tápegység rövid távon biztosítja a router és a számítógép működését is, ami elegendő időt biztosít ahhoz, hogy menthessük az adatainkat vagy biztonságosan kijelentkezhessünk.

Hogyan működik egy Hír Gamer UPS?

A Hír Gamer UPS rendszerek egy akkumulátoron alapulnak, amely automatikusan aktiválódik, ha megszakad a hálózati áramellátás. Ez lehetővé teszi, hogy az áramkimaradás alatt továbbra is kapjon áramot a számítógép, monitor, router vagy bármelyik másik csatlakoztatott eszköz.

Egy minőségi gamer UPS:

Gyors átváltási idővel rendelkezik, amely minimalizálja az áramkimaradásokból származó késlekedést.
Túlfeszültség elleni védelmet nyújt, amely megvédi az érzékeny elektronikai eszközöket.
Tartalék kapacitást biztosít: elegendő energiát nyújt a biztonságos leállításhoz vagy további pár perc játékhoz, hogy rendezetten befejezhesd a tevékenységed.
A legjobb UPS-ek gamerek számára
A piacon számos olyan UPS található, amelyek a játékosok számára készültek. Íme néhány népszerűbb márka és modell:

APC Back-UPS Pro Gaming


Kép forrása: https://www.apc.com/

Kifejezetten gamer környezetekre optimalizált UPS, amely színváltós LED világítással is rendelkezik. Több csatlakozási lehetőséget biztosít, és könnyedén kezeli az áramingadozásokat.

CyberPower Gaming UPS


Kép forrása: https://www.cyberpowersystems.com/products/ups/

Egy másik kifejezetten gamereknek szánt modell, amely nagy teljesítményt nyújt, emellett stílusos kialakítással és testreszabható funkciókkal rendelkezik.

Eaton 5E850i USB


Kép forrása: https://www.eaton.com/

Az Eaton egy professzionális gyártó, amely erős és megbízható UPS-eket készít, különösen azok számára, akik hosszabb időt szeretnének kapni egy áramszünet esetén.

Milyen szempontokat érdemes figyelembe venni gamer UPS vásárlásakor?

  1. Kapacitás (VA vagy Watt)
    Fontos, hogy a választott UPS elegendő teljesítményt nyújtson a gépedhez és az összes többi eszközödhöz, mint például a monitorok és a routerek. A gamer PC-k és kiegészítőik általában nagy áramigénnyel rendelkeznek, ezért egy alacsony kapacitású UPS nem biztos, hogy megfelelő lesz.
  2. Átmeneti idő
    Ez az az idő, amely alatt a UPS átvált akkumulátor üzemmódba. A gamer UPS-ek esetében a lehető leggyorsabb átváltási idő szükséges ahhoz, hogy az áramingadozások ne okozzanak problémát.
  3. Tartalék idő
    Az az idő, amelyet a UPS biztosítani tud áramszünet esetén. A nagyobb akkumulátorkapacitással rendelkező UPS-ek hosszabb tartalék időt biztosítanak, ami különösen hasznos lehet hosszabb áramkimaradások esetén.

Összegzés

A Hír Gamer UPS egy alapvető eszköz minden komoly játékos számára, aki szeretné megvédeni eszközeit, adatait és élményét az áramellátási zavarokkal szemben. Nemcsak a biztonságos működést, hanem a hosszú távú hardvervédelem érdekében is ajánlott egy megbízható UPS beszerzése.

Ha bármi IT problémád akadt, esetleg felkeltette érdeklődésed a fenti termékek eggyike, keress minket bizalommal!

Az ASUSTOR: Új Ryzen processzorokkal és innovatív NAS megoldásokkal várja Önt

Taipei, Tajvan, 2024. május 9. – Az ASUSTOR nagy izgalommal jelenti be legújabb és legjobb termékeit a 2024-es Computex kiállításon. A Computex Taipei eseménye a Nangang Kiállítási Központ 1. csarnokában kerül megrendezésre, ahol az ASUSTOR teljes választéka, beleértve a jelenlegi és jövőbeli modelleket is, az M0405A standon kerül bemutatásra, a 1. csarnok 4. emeletén. Az ASUSTOR család legújabb tagjai, a hamarosan megjelenő Lockerstor Gen3 és a Flashstor Gen2, új AMD Ryzen beágyazott processzorokkal büszkélkedhetnek. Ezek a modellek kettős 10-gigabites Ethernet porttal, PCI Express 4.0-s M.2 slotokkal NVMe támogatással és dupla USB4 porttal rendelkeznek.


Tovább olvasom

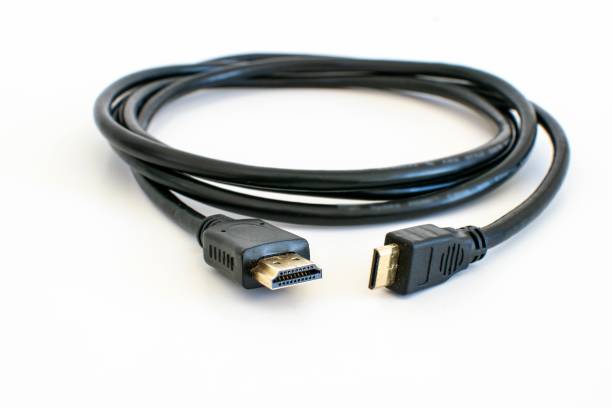
HDMI kábelek fajtáiról: Funkciók, használat és teljesítmény

Az HDMI (High-Definition Multimedia Interface) kábelek a modern audio- és videotechnológia elengedhetetlen részei lettek, lehetővé téve a magas felbontású, kristálytiszta kép és hang átvitelét különböző eszközök között. A fejlődő technológia folyamatosan új fajtákat hozott létre a felhasználók igényeinek kielégítésére. Ebben az útmutatóban áttekintjük az HDMI kábelek különböző fajtáit, azok használatát és azt, hogy melyik fajta miben lehet jobb a másiknál.

1. Bevezetés az HDMI kábelek világába

Az HDMI kábelek a digitális multimédia eszközök közötti átvitel szabványosított módját kínálják. A kábel egyetlen csatlakozón keresztül képes továbbítani a magas felbontású videót és tömörítetlen hangot, egyszerűsítve ezzel a különböző eszközök csatlakoztatását.

Tovább olvasom

Hogyan léphet be az UEFI-be Windows 11 rendszert futtató eszközökön?

A Windows 11 operációs rendszeren többféleképpen is hozzáférhet az alaplapon található UEFI (Unified Extensible Firmware Interface) rendszerhez, és ebben az útmutatóban megtudhatja, hogyan.

Az UEFI az a modern interfész, amely felváltja a hagyományos BIOS-t (Basic Input Output System). Bár mindkét firmware-típus alapvető fontosságú, mivel az alapvető hardverkonfigurációért és a Windows 11 rendszerindítási sorrendjének átviteléért felelős, az UEFI további előnyöket is tartalmaz, például gyorsabb indítási időt, a nagyobb tárolómeghajtók támogatását, jobb biztonságot és még sok mást.

Általában nem kell aggódnia az alaplapi firmware-en belüli beállítások megváltoztatása miatt, de néha szükség van egy adott funkció be- vagy kikapcsolására (például virtualizáció), hardverprobléma elhárítására, a rendszer hűtőventilátorainak kezelésére és így tovább.

Az okoktól függetlenül egy Windows 11-et futtató eszközön legalább kétféleképpen lehet elérni az UEFI-t (néha BIOS-nak is nevezik), többek között a Beállítások alkalmazáson keresztül, amikor az operációs rendszer fut, vagy a billentyűzeten keresztül az indítási folyamat során.

Tovább olvasom

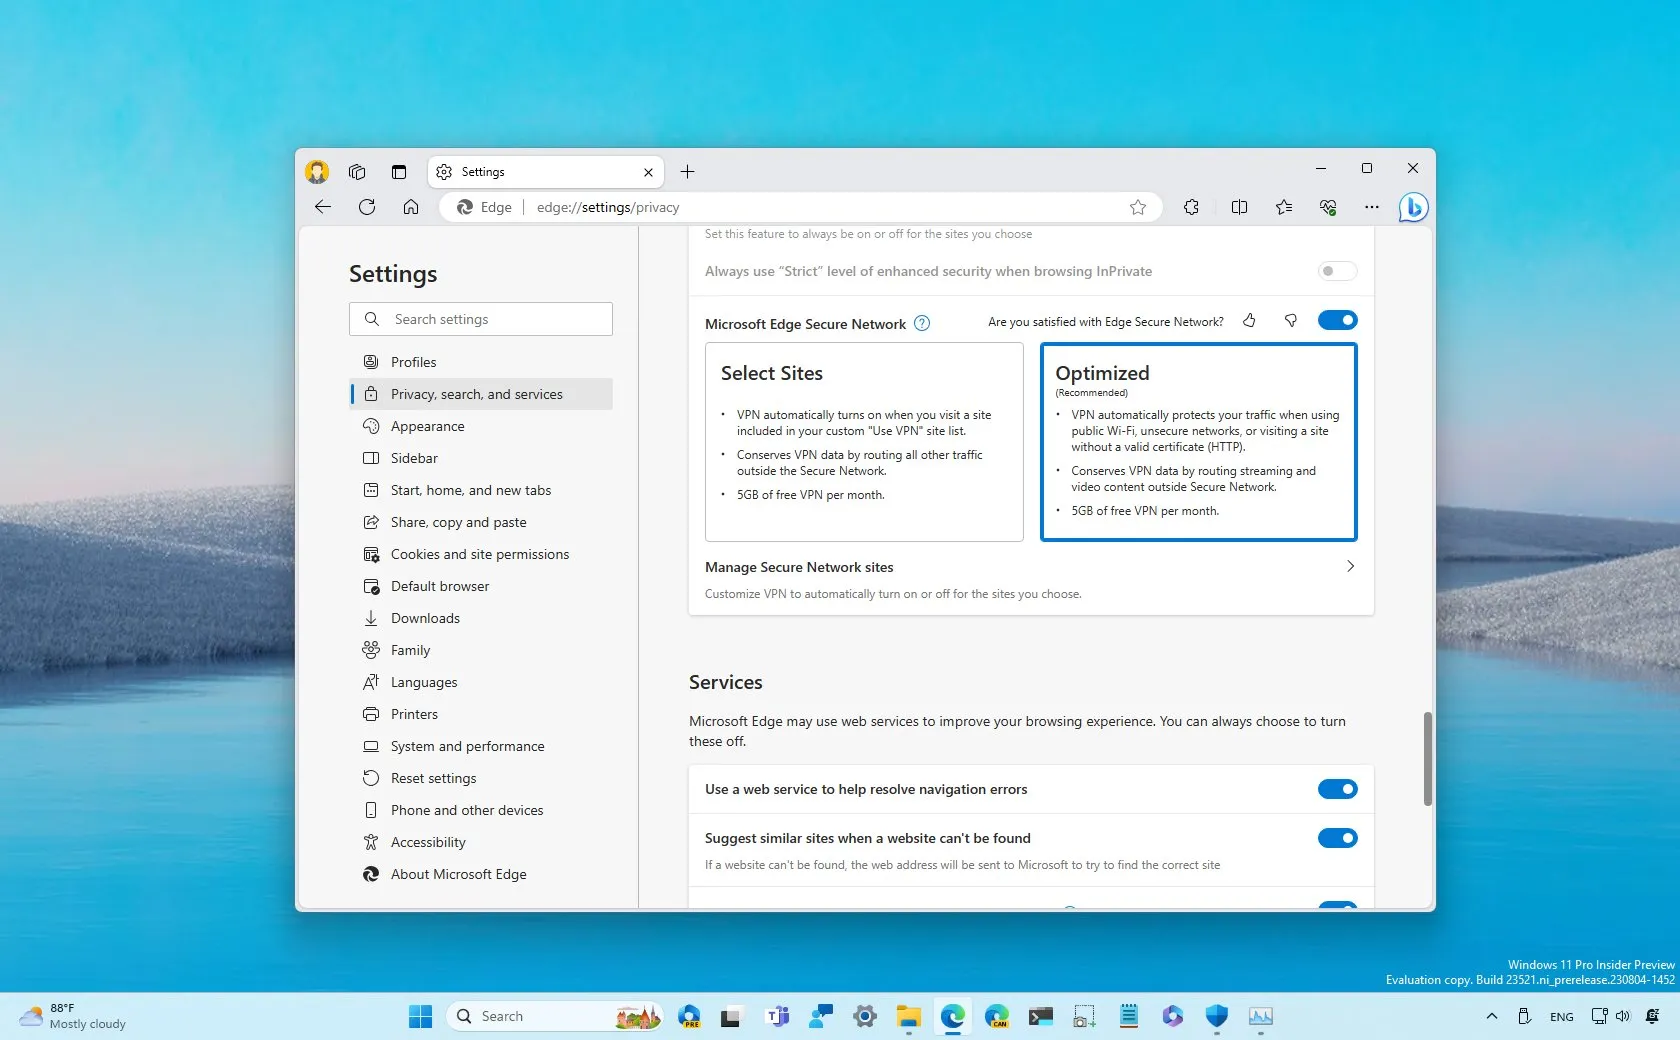
Hogyan növelheti az adatvédelmet a Microsoft Edge beépített VPN-jének használatával?

A Microsoft Edge mostantól mindenki számára ingyenes VPN (előzetes) hozzáférést biztosít, ebben az útmutatóban pedig megtanulhatod, hogyan használd.


Ha a Microsoft Edge-et használja Windows 11 (vagy 10) alatt, akkor a biztonságosabb élmény érdekében a beépített virtuális magánhálózat (VPN) szolgáltatáson keresztül tölthet be webhelyeket.

A VPN egy olyan mechanizmus, amely titkosítást használó biztonságos alagutat hoz létre egy eszköz vagy hálózat és egy másik hálózat összekapcsolására. Bár a vállalatok rendszeresen használják ezt a technológiát a távoli alkalmazottak hálózatukhoz való csatlakoztatására, számos online szolgáltatás is használja ezt a technológiát, hogy a webes böngészés során extra biztonsági szintet nyújtson, mivel a VPN-hez való csatlakozás lehetővé teszi a felhasználók számára, hogy forgalmukat egy távoli hálózaton keresztül irányítsák át, elrejtve nyilvános IP-címüket, növelve a védelmet a nem biztonságos hálózatok hackerei ellen, és csökkentve az online nyomon követést.

Tovább olvasom

Fájlok átvitele Androidról a számítógépre

A fájlok átvitele Android okostelefonjára és Android okostelefonjáról most könnyebb, mint valaha. Akár Windows, macOS vagy Chrome OS rendszert használ, néhány lépésben gyorsan és egyszerűen küldhetsz fényképeket, fájlokat és mappákat.

Fájlok átvitele Windowson a Nearby Share használatával

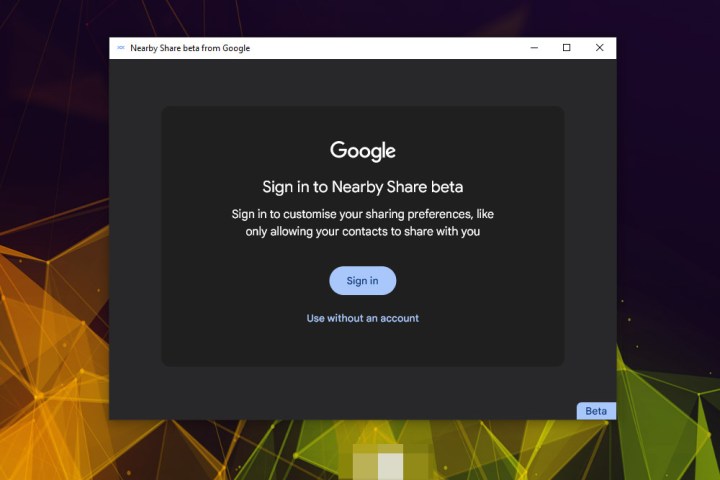
A Google Nearby Share alkalmazása a legzökkenőmentesebb módja a fájlok átvitelének az androidos eszközről egy Windows PC-re. A következőképpen használhatja.

Ez az alkalmazás Windows 10 és 11 PC-ken működik. Az ARM-eszközök nem támogatottak. A cikk írásakor a Nearby Share Windowson béta fázisban van, így a bevezetés folytatása során néhány kiválasztott területen nem érhető el.

  1. lépés: Töltse le a Nearby Share béta alkalmazást a hivatalos oldalról, itt. Ezután telepítse, mint bármely más alkalmazást.
  2. lépés: Ha szeretné, jelentkezzen be az alkalmazásba, hogy nagyobb kontrollt kapjon.
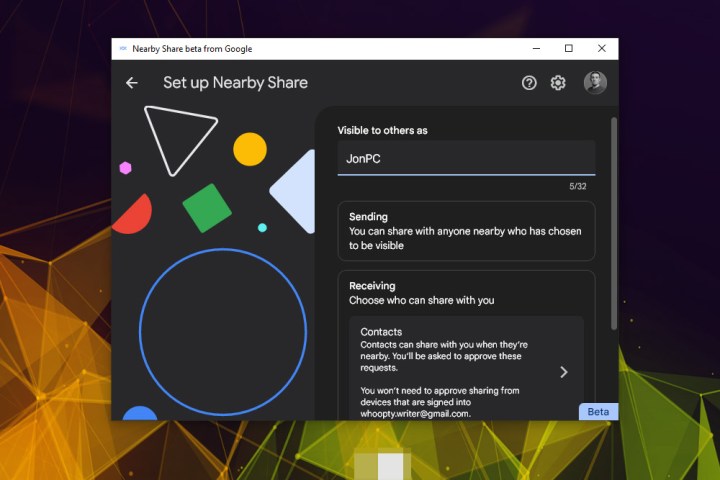
  1. lépés: Válassza ki azt a nevet, amely alatt a számítógépét más eszközök számára láthatóvá szeretné tenni.
  1. lépés: Görgessen lefelé, és a Fogadás címszó alatt válassza ki, hogy milyen eszközökkel szeretné megosztani a PC-jét. Lehetősége van a Mindenki, a Csak a névjegyei, a Saját készülékek vagy a Senki.

Ezután, ha szeretné, jelölje be vagy vegye ki a jelölőnégyzetet, hogy további használati információkat adjon meg a Google számára.

Ha kész, válassza a kék Kész gombot.

Tovább olvasom
« Older posts
INFOSYS - ADMIN
INFOSYS - ADMIN
Adatvédelmi áttekintés

Ez a weboldal sütiket használ, hogy a lehető legjobb felhasználói élményt nyújthassuk. A cookie-k információit tárolja a böngészőjében, és olyan funkciókat lát el, mint a felismerés, amikor visszatér a weboldalunkra, és segítjük a csapatunkat abban, hogy megértsék, hogy a weboldal mely részei érdekesek és hasznosak.